Endpoint Protection & EDR
Anti-Malware, Verhaltensanalyse, automatisches Rollback verschlüsselter Dateien. Optional als integrierte EDR-Komponente.
FortiClient EMS ist die zentrale Verwaltung Ihrer Endpunkte, kombiniert mit der ZTNA-Funktion ersetzt es klassisches VPN durch identitäts- und gerätebasierten Zugriff. Sicherer, schneller, granular.
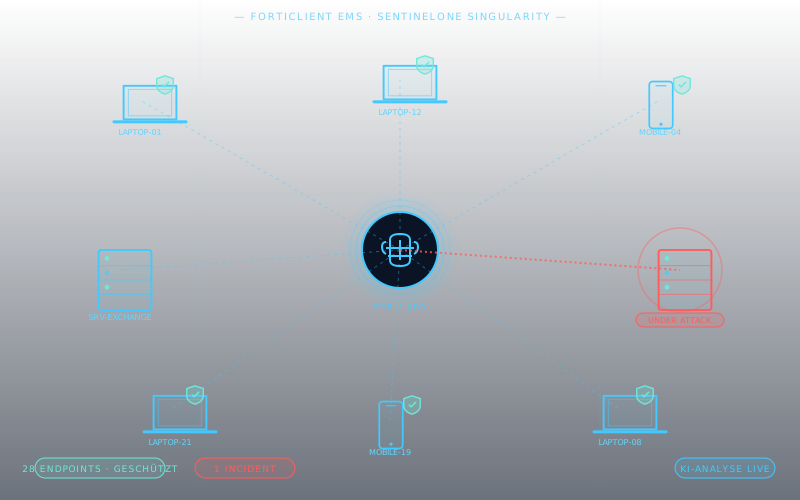
Anti-Malware, Verhaltensanalyse, automatisches Rollback verschlüsselter Dateien. Optional als integrierte EDR-Komponente.
Scannt Endpunkte gegen CVE-Datenbank, prüft Patch-Stand, BitLocker-Status, USB-Verhalten. Ergebnisse fließen in die Zugriffsentscheidung der ZTNA.
Zugriff auf einzelne Anwendungen statt aufs Netzwerk. Identität + Geräte-Compliance entscheiden, nicht nur das VPN-Passwort.
Mit klassischem VPN landet ein Mitarbeitender im Homeoffice mit seinem (privaten?) Gerät direkt in Ihrem Unternehmensnetz. Wenn dieses Gerät kompromittiert ist, sind es auch Ihre Daten. ZTNA dreht das Modell um:
FortiClient EMS gibt es in drei Stufen. Wir helfen Ihnen, die passende zu wählen, ohne Lizenz-Overkill.
| Edition | EPP / AV | EDR | ZTNA | Vulnerability Scan |
|---|---|---|---|---|
| FortiClient ZTNA | ✗ | ✗ | ✓ | ✓ |
| FortiClient EPP/APT | ✓ | ✓ | ✓ | ✓ |
| FortiClient ZTNA + EPP | ✓ | ✓ | ✓ | ✓ |
Der Enterprise Management Server, mit dem FortiClient auf allen Endpunkten zentral verwaltet wird: Richtlinien, Schwachstellen-Scans, Endpoint-Schutz und ZTNA-Regeln. EMS liefert den Gerätestatus an die FortiGate, die damit über Zugriffe entscheidet.
In den meisten Fällen ja, für den Zugriff auf interne Anwendungen. Für Sonderfälle wie Administratorzugänge auf ganze Netze kann ein VPN parallel bestehen bleiben. Wir planen die Umstellung schrittweise, Anwendung für Anwendung.
Beides ist möglich: als Cloud-Dienst von Fortinet, als virtuelle Maschine in Ihrem Netz oder in unserem Rechenzentrum in Deutschland. Die Wahl hängt von Datenschutzanforderungen und vorhandener Infrastruktur ab.
Ja. Häufig übernimmt FortiClient ZTNA und Schwachstellen-Prüfung, SentinelOne den Endpoint-Schutz mit EDR. Den Vergleich der beiden Ansätze finden Sie im Blog: SentinelOne vs. Fortinet EDR.
Windows, macOS und Linux sowie iOS und Android für ausgewählte Funktionen. Den genauen Funktionsumfang je Plattform prüfen wir in der Planung.