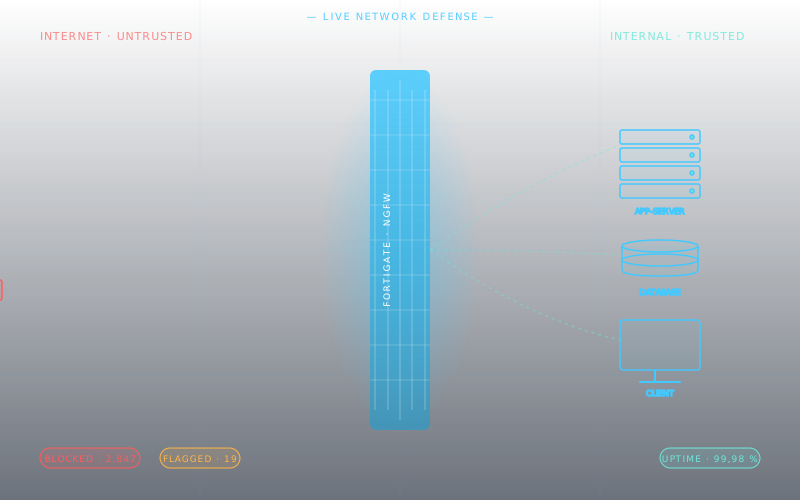
FortiWeb · Web Application Firewall

Webanwendungen schützen.
OWASP, API, Bots, alles in einer Box.

Wenn Ihre Kunden über ein Web-Portal mit Ihnen interagieren, ist die WAF Ihr Pflichtkontrollpunkt. FortiWeb erkennt SQL-Injection, XSS, CSRF, Bot-Angriffe und Zero-Day-Muster mit Machine Learning, und schützt zusätzlich Ihre APIs vor Missbrauch.

Animierte WAF mit blockierten Web-Angriffen
Wann FortiWeb für Sie relevant wird

Wenn ein Web-Portal Ihre Geschäftsbeziehung trägt,
brauchen Sie eine WAF.

Online-Shops & B2B-Portale

Ein erfolgreicher SQLi-Angriff auf Ihren Shop kostet nicht nur Daten, er kostet Vertrauen. FortiWeb erkennt Angriffsmuster der OWASP Top 10 wie SQL-Injection und Cross-Site-Scripting und blockt sie, bevor sie den Server erreichen.
SharePoint, APIs & MCP-Endpoints

Sie haben SharePoint on-prem, REST-/GraphQL-APIs oder MCP-Endpoints exponiert? FortiWeb kann als Reverse Proxy davorhängen, inkl. Authentifizierungsoffload und Schutz gegen Bot- und API-Missbrauch.

Eigene APIs & Microservices

REST/GraphQL/SOAP, FortiWeb prüft Schemas, erkennt API-Missbrauch (Account Takeover, Scraping) und limitiert Zugriffe pro Key.

Funktionsumfang

Mehr als nur Signatur-Erkennung.

  • Machine-Learning-basiertes anomales Verhalten, erkennt Zero-Days ohne CVE
  • Bot-Mitigation mit JavaScript-Challenge und Browser-Fingerprinting
  • API Security: OpenAPI-Schema-Validierung, Rate Limiting, JWT-Verifikation
  • Credential-Stuffing-Schutz & Account-Takeover-Detection
  • SSL/TLS-Termination mit zentraler Zertifikatsverwaltung
  • Integration mit FortiGate, FortiAnalyzer und FortiSIEM
Deployment

FortiWeb on-prem, virtuell oder als Cloud-Service.

Sie wählen die Form, wir liefern die Architektur. Häufigste Variante: FortiWeb-VM in unserem Düsseldorfer Datacenter, davorgeschaltet als Reverse Proxy.

Hardware-Appliance

Für eigene RZ-Umgebungen mit hohen Durchsatzanforderungen. Wartungsvertrag inkl. Tausch.

VM (Proxmox / VMware / Hyper-V / KVM)

In Ihrem virtuellen Datacenter, flexibel skalierbar, ideal für hybride Setups, auch auf Proxmox-Clustern.

FortiWeb Cloud (SaaS)

Schnell startklar, ohne eigene Infrastruktur, ideal für SaaS-Anbieter und schnelle Pilot-Projekte.

Häufige Fragen

FortiWeb: Ihre Fragen.

Was ist eine Web Application Firewall?

Eine WAF prüft den Datenverkehr zu Webanwendungen auf Anwendungsebene und blockiert Angriffe wie SQL-Injection, Cross-Site-Scripting oder Bot-Missbrauch, bevor sie den Server erreichen. Eine klassische Netzwerk-Firewall sieht diese Angriffe nicht, weil sie über normale HTTPS-Verbindungen kommen.

Reicht nicht die FortiGate?

Die FortiGate prüft Netzwerkverkehr und bietet grundlegenden Webschutz. FortiWeb ist auf Webanwendungen spezialisiert: Sie lernt das normale Verhalten einer Anwendung, prüft API-Schemas und erkennt Account-Übernahmen. Für Shops, Kundenportale und öffentlich erreichbare APIs empfehlen wir beides.

Wo wird FortiWeb betrieben?

Als Hardware-Appliance, als virtuelle Maschine oder als Cloud-Dienst. Häufig betreiben wir FortiWeb als virtuelle Maschine in unserem Rechenzentrum als Reverse Proxy vor Ihren Anwendungen.

Wie lange dauert die Einrichtung?

Die Grundkonfiguration ist schnell erledigt. Wichtig ist eine Lernphase im Überwachungsmodus, in der die WAF das normale Verhalten Ihrer Anwendung kennenlernt, bevor sie blockiert. So vermeiden wir Fehlalarme im Live-Betrieb.

Hilft FortiWeb bei NIS2 und PCI-DSS?

Ja. Der Schutz öffentlich erreichbarer Anwendungen und die Protokollierung von Angriffen sind Bausteine für NIS2, und PCI-DSS fordert für Zahlungsanwendungen ausdrücklich eine WAF oder gleichwertige Prüfungen.

Nächster Schritt

Sprechen wir über Ihre Architektur.

30 Minuten Erstgespräch mit einem Fortinet-Spezialisten, kostenfrei und unverbindlich.