Policy-Pakete
Regeln, Objekte und Sicherheitsprofile einmal pflegen und auf beliebig viele FortiGates ausrollen.
Filialen, Werke, Autohäuser: Wer mehrere FortiGates betreibt, braucht einheitliche Regeln und nachvollziehbare Änderungen. FortiManager verteilt Policy-Pakete, Vorlagen und Firmware zentral, mit Revisionen, Freigaben und Zero-Touch-Rollout neuer Standorte.
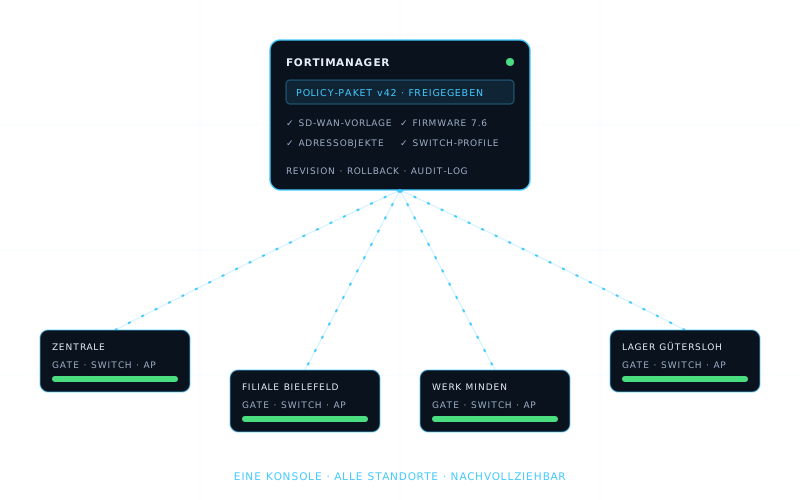
Regeln, Objekte und Sicherheitsprofile einmal pflegen und auf beliebig viele FortiGates ausrollen.
Neue Standorte mit Best-Practice-Vorlagen ausstatten. Gerät anschließen, Konfiguration kommt automatisch.
Standortvernetzung mit mehreren Leitungen zentral planen und ausrollen, inklusive Priorisierung von Telefonie und ERP.
Updates für FortiGates, Switches und Access Points zentral planen und in Wellen ausrollen.
Jede Änderung mit Benutzer und Zeitpunkt, Vergleich von Ständen, Rollback. Nachweisbar für NIS2 und ISO 27001.
REST-API, Skripte und Integrationen, etwa in Ticket- und Monitoring-Systeme.
| Szenario | Ohne FortiManager | Mit FortiManager |
|---|---|---|
| Autohausgruppe mit 6 Standorten | 6 Firewalls einzeln gepflegt, Regeln laufen auseinander | Ein Paket für alle, Standort-Besonderheiten als Variablen |
| Mittelständler mit 3 Werken | Firmware-Stände unterschiedlich, Änderungen schwer nachzuvollziehen | Firmware in Wellen, Revisionen und Audit-Log |
| Filialnetz / Praxisgruppe | Neuer Standort braucht Techniker-Tag vor Ort | Zero-Touch: Gerät verschicken, einstecken, fertig |
Spürbar ab etwa drei bis fünf FortiGates oder sobald Änderungen an mehreren Standorten gleich sein müssen. Spätestens bei Filialnetzen, Autohausgruppen oder Unternehmen mit mehreren Werken spart die zentrale Verwaltung Zeit und verhindert Konfigurationsabweichungen.
Ein Satz von Firewall-Regeln, Objekten und Profilen, der zentral gepflegt und auf eine oder mehrere FortiGates installiert wird. Änderungen werden einmal gemacht, geprüft und dann gezielt ausgerollt.
Ja. FortiManager speichert Revisionen der Konfiguration. Jede Änderung ist mit Zeitpunkt und Benutzer nachvollziehbar, und frühere Stände lassen sich wiederherstellen. Das ist auch für Audits nach NIS2 oder ISO 27001 wertvoll.
Ja. FortiManager gibt es als Cloud-Variante, als virtuelle Maschine und als Hardware-Appliance. Welche Variante passt, hängt von Anzahl der Geräte, Datenschutzanforderungen und vorhandener Infrastruktur ab.
Ja. FortiManager verwaltet neben FortiGates auch FortiSwitches, FortiAPs und SD-WAN-Konfigurationen, sodass ein Standort vollständig aus einer Oberfläche heraus betrieben wird.