Passwort-Tresor
Passwörter, SSH-Schlüssel und API-Token verschlüsselt an einem Ort. Benutzer starten Sitzungen, ohne das Passwort je zu sehen.
Angreifer wollen Admin-Rechte. FortiPAM legt privilegierte Passwörter in einen Tresor, gibt Zugriff nur nach Freigabe und MFA, zeichnet jede Sitzung auf und ändert die Passwörter danach automatisch. Wir planen, führen ein und betreiben es.
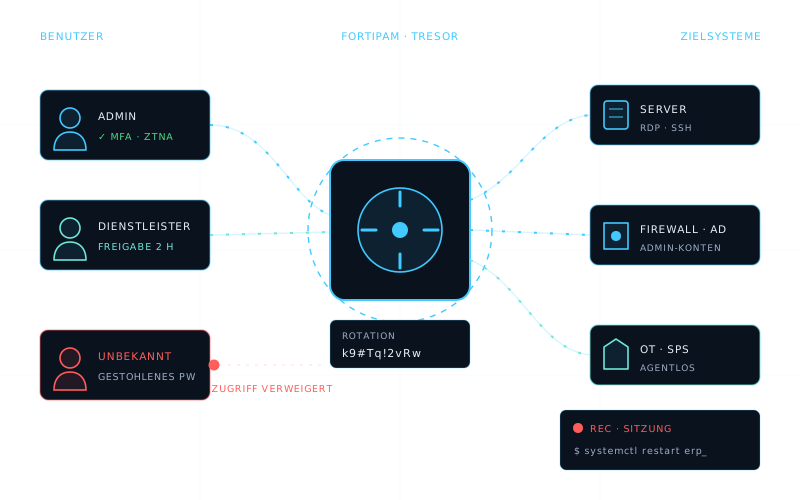
Privileged Access Management (PAM) schützt die Konten mit den meisten Rechten: Domänen-Admins, Root, Firewall- und Datenbank-Admins, Dienstkonten und Fernwartungszugänge von Dienstleistern. Statt Passwörtern in Excel-Listen oder Browsern gibt es einen Tresor, eine Freigabe pro Zugriff, eine Aufzeichnung jeder Sitzung und automatische Passwortwechsel.
In fast jedem Ransomware-Fall, den Incident-Responder beschreiben, steht irgendwann ein übernommenes Admin-Konto. Mit einem normalen Benutzerkonto lässt sich kaum Schaden anrichten, mit einem Domänen-Admin alles.
Im Mittelstand sehen wir immer wieder dieselben Muster: ein gemeinsames Admin-Passwort für alle Server, das seit Jahren nicht geändert wurde; Systemhaus und Maschinenhersteller mit dauerhaftem Zugang; Dienstkonten mit Domänen-Admin-Rechten, deren Passwort im Klartext in einem Skript steht.
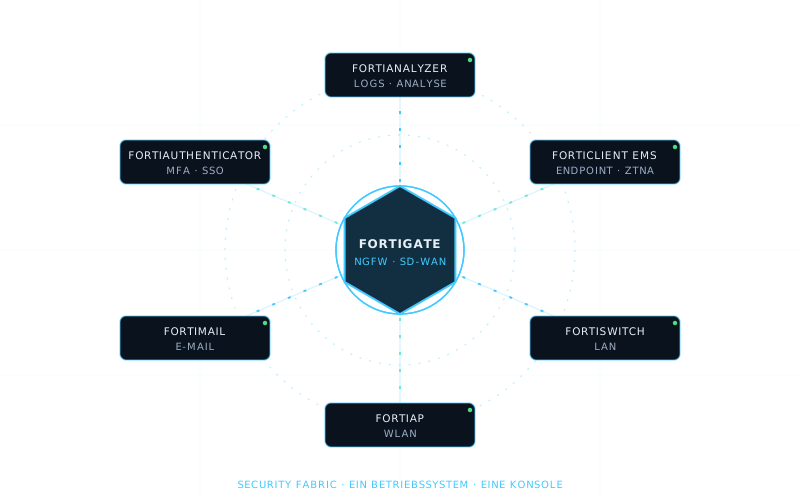
FortiPAM löst genau das, und es passt in die bestehende Fortinet Security Fabric: Geräteprüfung über FortiClient ZTNA, MFA über FortiToken oder FortiAuthenticator, Protokolle in FortiAnalyzer und unserem SOC.
Passwörter, SSH-Schlüssel und API-Token verschlüsselt an einem Ort. Benutzer starten Sitzungen, ohne das Passwort je zu sehen.
Nach jeder Sitzung oder nach Zeitplan setzt FortiPAM neue Passwörter. Ein abgegriffenes Passwort ist wertlos.
Laufende Suche nach neuen und verwaisten privilegierten Konten, auch Windows-Konten, damit keine Schatten-Admins entstehen.
Aufzeichnung von RDP-, SSH- und Web-Sitzungen inklusive Tastatureingaben, mit Filtern für gefährliche Befehle.
Zugriff nur nach Freigabe-Workflow, MFA und Prüfung des Endgeräts über FortiClient ZTNA. Least Privilege statt Dauerzugang.
Agentloser Zugang über den Browser für Systemhäuser und Maschinenhersteller, zeitlich begrenzt und vollständig protokolliert.
| Anforderung | Quelle | Beitrag von FortiPAM |
|---|---|---|
| Zugriffskontrolle, Asset-Management | § 30 Abs. 2 Nr. 9 BSIG (NIS2) | Zentrale Verwaltung und Freigabe privilegierter Zugänge |
| Multi-Faktor-Authentifizierung | § 30 Abs. 2 Nr. 10 BSIG | MFA vor jeder privilegierten Sitzung |
| Sicherheit der Lieferkette | § 30 Abs. 2 Nr. 4 BSIG | Kontrollierte, befristete Dienstleister-Zugänge mit Aufzeichnung |
| PAM, phishing-resistente MFA | Risikofragebögen der Cyberversicherer | Direkter Nachweis im Fragebogen |
| Protokollierung und Nachvollziehbarkeit | § 31 BSIG (KRITIS), ISO 27001 | Sitzungsprotokolle und Aufzeichnungen, Weitergabe an SIEM/SOC |
Zuordnung als Orientierung. Welche Maßnahmen im Einzelfall genügen, bewertet Ihr Auditor bzw. Versicherer.
Welche privilegierten Konten gibt es, wer nutzt sie, welche Dienstleister haben Zugang? Die Konten-Erkennung von FortiPAM hilft dabei.
Die kritischsten Konten zuerst: Domänen-Admins, Firewall, Hypervisor, Backup. Passwörter in den Tresor, MFA davor.
Systemhaus, Softwareanbieter und Maschinenhersteller auf befristete, aufgezeichnete Zugänge umstellen. Alte VPN-Zugänge schließen.
Rotation, Reviews der Berechtigungen, Auswertung der Sitzungsprotokolle im SOC. Monatlicher Report, wer wann was getan hat.
PAM kontrolliert Konten mit erweiterten Rechten, also Domänen-Admins, Root-Zugänge, Firewall-Admins, Dienstkonten und Fernwartungszugänge. Die Passwörter liegen verschlüsselt in einem Tresor, Benutzer bekommen Zugriff nur nach Freigabe und MFA, die Sitzungen werden aufgezeichnet und die Passwörter danach automatisch geändert.
Bei fast jedem Ransomware-Angriff übernehmen die Angreifer früher oder später ein Admin-Konto. Cyberversicherer fragen deshalb gezielt nach PAM, und NIS2 verlangt in § 30 BSIG Zugriffskontrolle und die Sicherheit der Lieferkette. PAM ist der direkte technische Nachweis für beides, besonders bei Dienstleister-Zugängen.
Nein. FortiPAM stellt Sitzungen auch agentlos über den Browser bereit. Der Dienstleister meldet sich an, wird per MFA geprüft und bekommt nur das freigegebene Zielsystem für den freigegebenen Zeitraum. Das Passwort sieht er nie.
Ja. Für Leittechnik und Maschinen ist das einer der wichtigsten Anwendungsfälle: Statt dauerhafter VPN-Tunnel der Hersteller gibt es einen zentralen, aufgezeichneten Zugang mit Freigabe. Die Verbindung ins OT-Netz erfolgt über die FortiGate an der Zonengrenze.
Ein erster produktiver Stand mit Tresor, MFA und aufgezeichneten Admin-Sitzungen für die wichtigsten Systeme ist bei mittelständischen Umgebungen in wenigen Wochen erreichbar. Danach nehmen wir schrittweise weitere Konten, Dienstkonten und Dienstleister auf.
Ja, genau das ist der Vorteil. FortiPAM nutzt FortiClient für die ZTNA-Prüfung des Geräts, FortiToken oder FortiAuthenticator für MFA und liefert seine Protokolle an FortiAnalyzer und unser SOC. Es funktioniert aber auch ohne bestehende Fortinet-Komponenten.