Erkennen
Korrelation von Logs aus Firewall, Endpoint-Schutz, Active Directory, Microsoft 365 und Servern. KI-gestützte Anomalie-Erkennung statt nur Signatur-Matching.
Ein Security Operations Center mit drei Schichten und Tier-3-Expertise ist für die meisten mittelständischen Unternehmen wirtschaftlich nicht darstellbar. Unser SOCaaS gibt Ihnen genau diese Kapazität, als Service, mit Vertrag und SLA.
Modellrechnung: 24/7-Besetzung braucht rund 5,5 Vollzeitstellen pro Schichtplatz, plus SIEM, Threat Intelligence und Leitung. So rechnen wir.
Korrelation von Logs aus Firewall, Endpoint-Schutz, Active Directory, Microsoft 365 und Servern. KI-gestützte Anomalie-Erkennung statt nur Signatur-Matching.
Bei P1: Anruf bei Ihrem Notfallkontakt unter 15 Minuten. Bei Bedarf isolieren wir kompromittierte Endpunkte sofort über die Endpoint-Plattform, mit Ihrem Mandat.
Quartalsweise dokumentierter Sicherheitsbericht, auditierbar für ISO 27001, NIS2 und Cyber-Versicherer. Klar lesbar für die Geschäftsleitung.
Das SIEM korreliert Ereignisse aus allen Quellen und meldet ein auffälliges Muster, zum Beispiel eine Anmeldung aus dem Ausland direkt nach einer Phishing-Mail.
Ein Analyst prüft den Alarm, sortiert Fehlalarme aus und stuft echte Vorfälle nach Schwere ein. Sie bekommen nur Meldungen, die eine Handlung brauchen.
Bei P1 rufen wir Ihren Notfallkontakt an und isolieren mit Ihrem Mandat betroffene Endpunkte, sperren Konten oder blockieren Verbindungen an der Firewall.
Ursache, Zeitachse und Maßnahmen werden dokumentiert. Das ist die Grundlage für die NIS2-Meldung, die Versicherung und die Verbesserung Ihrer Abwehr.
Adversary-in-the-Middle-Angriffe gegen Microsoft 365 mit Token-Diebstahl. Ohne MFA-Härtung praktisch garantiert erfolgreich.
Exponierte Remote-Zugänge. Ein Hauptgrund, ZTNA statt RDP-Weiterleitung einzusetzen.
Ein Endpoint wird über ein Office-Makro infiziert, danach breitet sich der Angreifer im Netz aus. Genau hier muss der SOC früh reagieren.
Daten werden in Tunneln über erlaubte Ports hinausgeschickt. Hier hilft inhaltliche SSL-Inspektion.
Ein Mitarbeitender lädt vor der Kündigung den Kundenstamm herunter. Das SIEM erkennt das ungewöhnliche Verhaltensmuster.
Daten werden erst abgezogen, dann verschlüsselt. Entscheidend ist die Erkennung in der Erkundungsphase.
Unser Log-Management läuft auf SIEM-Instanzen in unserem Rechenzentrum in Deutschland und auf EU-Infrastruktur. Keine Datenweitergabe in Drittländer, AV-Vertrag inklusive.
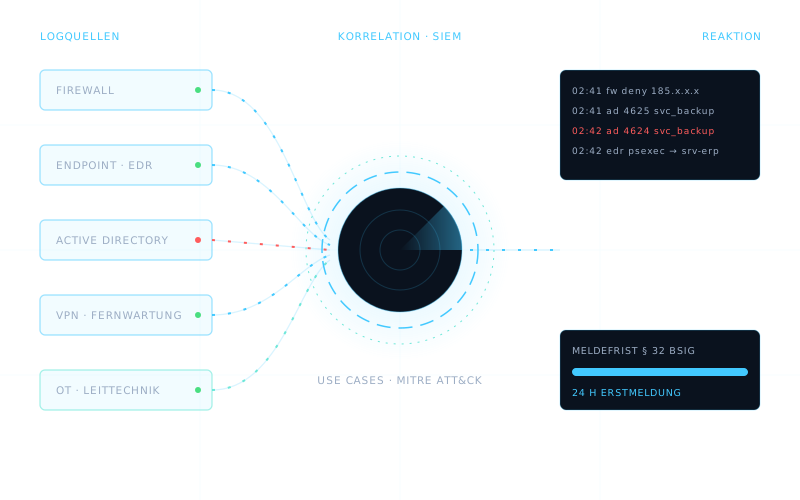
FortiGate und andere Firewalls, VPN, SD-WAN, Switch und WLAN. → Managed Firewall
EDR-Telemetrie von Clients und Servern, inklusive Isolation per Mandat. → Endpoint & EDR
Active Directory, Entra ID und Microsoft 365: Anmeldungen, Rechteänderungen, verdächtige Weiterleitungsregeln.
Microsoft 365, E-Mail-Sicherheit, Web-Anwendungen und ausgewählte Fachanwendungen mit Log-Ausgabe.
Ein Security Operations Center als Dienstleistung: Unsere Analysten überwachen Ihre Firewall, Endpoints, Server, Active Directory und Microsoft 365 rund um die Uhr, bewerten Alarme und reagieren bei echten Vorfällen. Sie bekommen die Kapazität eines eigenen SOC, ohne selbst Schichtbetrieb, SIEM und Threat Intelligence aufbauen zu müssen.
Sobald ein Ausfall über Nacht oder am Wochenende echten Schaden anrichtet, und das ist bei den meisten Unternehmen ab etwa 50 Arbeitsplätzen der Fall. Eine ausführliche Rechnung finden Sie im Blog: SOC-as-a-Service: ab wann sich 24/7-Monitoring lohnt.
Bei P1-Vorfällen rufen wir Ihren Notfallkontakt innerhalb von 15 Minuten an. Mit Ihrem vorab erteilten Mandat isolieren wir kompromittierte Endpunkte sofort. Die genauen Reaktionszeiten und Befugnisse legen wir im Service-Level-Agreement fest.
In unserem Rechenzentrum in Deutschland und auf EU-Infrastruktur. Es gibt keine Weitergabe in Drittländer. Die Logs werden 90 Tage online vorgehalten und ein Jahr archiviert, die Auftragsverarbeitung regelt ein AV-Vertrag nach Art. 28 DSGVO.
Ja. Angriffserkennung, Vorfallsbewältigung und Dokumentation gehören zu den Pflichten aus § 30 BSIG. Bei einem meldepflichtigen Vorfall liefern wir die technischen Fakten für die Frühwarnung an das BSI innerhalb von 24 Stunden. Mehr dazu: NIS2-Meldung in 24 Stunden.
Nein. Am besten integriert ist die Fortinet Security Fabric, wir binden aber auch andere Firewalls, Endpoint-Lösungen, Microsoft 365 und Server-Logs an. Welche Quellen sinnvoll sind, klären wir im Onboarding.