MFA für VPN, ZTNA und Webportale
FortiToken (Push, OTP, Hardware) oder TOTP-Apps. Voll integriert in FortiGate-VPN und FortiClient ZTNA, ohne dritten Anbieter.
FortiAuthenticator bündelt Multi-Faktor-Authentifizierung, RADIUS-Server, SAML/OIDC-SSO und Zertifikatsverwaltung in einer Appliance, die identitätsbasierte Grundlage für Zero Trust und für jeden ernsthaften IT-Sicherheitsstandard wie ISO 27001 oder NIS-2.
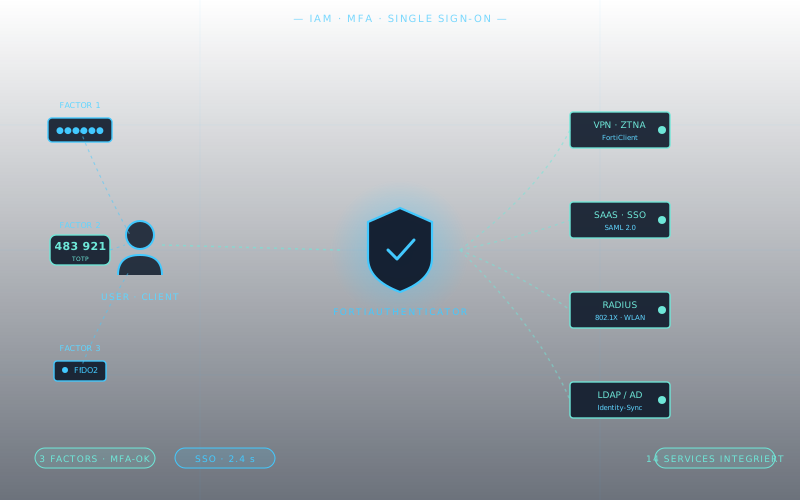
FortiToken (Push, OTP, Hardware) oder TOTP-Apps. Voll integriert in FortiGate-VPN und FortiClient ZTNA, ohne dritten Anbieter.
802.1X / EAP-TLS für Switches und Access Points, damit nur autorisierte Geräte Ports überhaupt benutzen dürfen.
Anbindung an Microsoft Entra ID (Azure AD), Active Directory, SAML-fähige SaaS-Anwendungen. Ein Login, alles erreichbar.
Ausgabe und Sperrung interner Zertifikate, OCSP-Responder. Voraussetzung für saubere VPN-, WLAN- und ZTNA-Architekturen.
Multi-Faktor-Authentifizierung ist kein Trend mehr, sondern regulatorische Pflicht. NIS-2 schreibt sie für Verantwortliche und Administratoren explizit vor. ISO 27001 verlangt sie im Annex A. Mit FortiAuthenticator + FortiToken erfüllen Sie diese Anforderung sauber, auditierbar, mit Logging.
Eine Appliance oder virtuelle Maschine von Fortinet für Identitäts- und Zugriffsverwaltung: Multi-Faktor-Authentifizierung, RADIUS-Server, Single Sign-on über SAML und OIDC sowie eine eigene Zertifizierungsstelle. Sie ist eng mit FortiGate, FortiSwitch und FortiAP verzahnt.
Nicht zwingend. Für Cloud-Anwendungen reicht oft die MFA von Entra ID. FortiAuthenticator lohnt sich, wenn VPN, ZTNA, WLAN mit 802.1X oder Administratorzugänge auf Netzwerkgeräten ebenfalls zentral mit MFA abgesichert werden sollen, oder wenn Geräte-Zertifikate ausgegeben werden müssen.
FortiToken Mobile mit Push-Bestätigung auf iOS und Android, Hardware-Token für Mitarbeitende ohne Diensthandy sowie gängige TOTP-Apps. Welche Variante passt, hängt von Arbeitsweise und Schichtbetrieb ab.
Ja, die Verwendung von Multi-Faktor-Authentifizierung gehört zu den Maßnahmen nach § 30 BSIG. Auch Cyberversicherer fragen MFA für Fernzugriff und Administratoren regelmäßig ab. Mehr dazu auf unserer Seite NIS2.
Wir binden Active Directory oder Entra ID an, richten MFA zuerst für Administratoren und Fernzugriff ein und rollen danach auf alle Nutzer aus. So ist das größte Risiko schnell abgedeckt, ohne den Betrieb zu stören.