Stufe 1 · EPP
Endpoint Protection: Antivirus, Firewall, Webfilter und Application Control als Basis, zentral verwaltet.
Laptops im Homeoffice, Server im Rechenzentrum, Rechner in der Werkstatt: Jeder Endpoint ist ein möglicher Einstieg für Angreifer. Wir setzen je nach Bedarf SentinelOne Singularity oder FortiClient EMS mit Fortinet EDR ein und betreiben den Schutz für Sie. Welche Plattform passt, hängt von Ihrer Microsoft-Umgebung, vorhandener Sicherheitstechnik und Ihren Compliance-Anforderungen ab.

Endpoint Protection: Antivirus, Firewall, Webfilter und Application Control als Basis, zentral verwaltet.
Verhaltensbasierte Erkennung, Telemetrie und Rollback bei Ransomware. Erkennt Living-off-the-Land-Angriffe, die Antivirus übersieht.
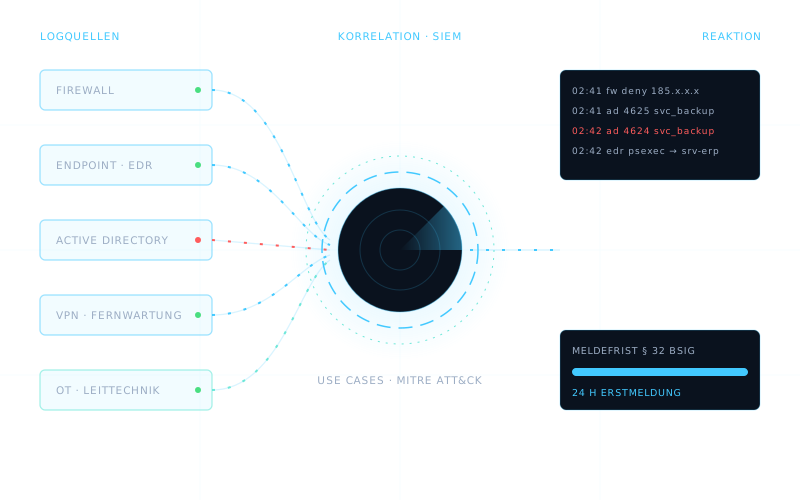
Korrelation der Endpoint-Daten mit Firewall, Mail-Gateway und Identitäten. Eine Untersuchungssicht statt fünf Konsolen, mit SentinelOne Singularity XDR oder FortiXDR.
FortiClient prüft Endpunkte auf bekannte Schwachstellen, fehlende Verschlüsselung und Updates. Nur konforme Geräte erhalten per ZTNA Zugriff.
Es gibt nicht die eine richtige Endpoint-Plattform für jedes Unternehmen. Deshalb beraten wir herstellerneutral und setzen die Lösung ein, die zu Ihrer Umgebung passt.
Welche Geräte, Betriebssysteme und Fachanwendungen gibt es? Was läuft heute als Virenschutz?
Rollout auf eine Testgruppe, Ausnahmen für Fachsoftware und Backup abstimmen, Fehlalarme ausschließen.
Verteilung auf alle Clients und Server, Ablösung der alten Lösung ohne Schutzlücke.
Überwachung im SOC, Updates der Agenten, monatlicher Bericht über Erkennungen und Gerätezustand.
Klassischer Virenschutz erkennt bekannte Schadsoftware anhand von Signaturen. EDR (Endpoint Detection & Response) beobachtet zusätzlich das Verhalten von Prozessen, erkennt Angriffe ohne Schadsoftware, etwa mit Bordmitteln wie PowerShell, und kann ein Gerät isolieren oder Änderungen zurückrollen.
Das hängt von Ihrer Umgebung ab. FortiClient EMS spielt seine Stärke aus, wenn Sie FortiGate und ZTNA nutzen. SentinelOne punktet mit starker Verhaltenserkennung und Rollback. Den ausführlichen Vergleich finden Sie im Blog: SentinelOne vs. Fortinet EDR.
Mit unserem 24/7-SOC bewerten Analysten jeden Alarm und isolieren betroffene Geräte mit Ihrem Mandat sofort, auch nachts und am Wochenende. Ohne Überwachung bleibt ein Alarm oft bis zum nächsten Morgen liegen.
Ja. Beide Plattformen schützen Windows-Clients und -Server, macOS und Linux. Für mobile Geräte setzen wir zusätzlich auf Geräteverwaltung (MDM).
Moderne EDR-Agenten arbeiten ressourcenschonend. Wir stimmen Ausnahmen für Fachanwendungen, Datenbanken und Backup-Software ab, damit Sicherheit und Leistung zusammenpassen.