FortiSwitch
Switches, die von der FortiGate verwaltet werden. Port-Sicherheit, 802.1X, PoE für Access Points und Kameras, NAC ohne Zusatzlizenz. → FortiSwitch
Die Firewall schützt den Internetanschluss. Aber Angriffe breiten sich im internen Netz aus, über ungesicherte Switch-Ports, offene WLANs und Geräte, die niemand kennt. Mit FortiSwitch, FortiAP, FortiNAC und FortiManager wird jeder Port Teil der Sicherheitsarchitektur.
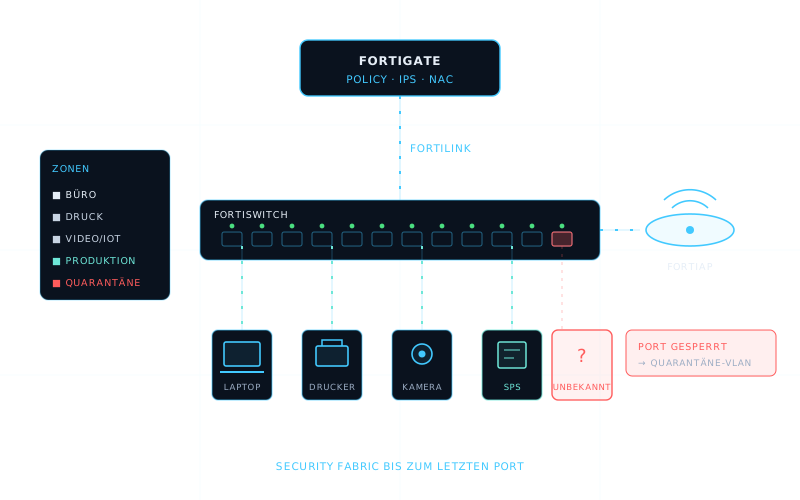
In vielen Netzen im Mittelstand ist die Firewall modern, das LAN dahinter aber flach: Jeder Netzwerkanschluss im Besprechungsraum führt ins gleiche Netz wie der Server, die Überwachungskamera hängt neben der Buchhaltung, und das Gäste-WLAN teilt sich die Infrastruktur mit dem Produktionsnetz.
Angreifer, die einmal drin sind, bewegen sich genau dort seitwärts. Und ein fremdes Gerät, das jemand in eine Netzwerkdose steckt, fällt niemandem auf.
Die Fortinet Security Fabric löst das, indem Switches und Access Points von der FortiGate verwaltet werden. Dieselben Regeln, dieselbe Oberfläche, dieselbe Überwachung, vom Internetanschluss bis zum letzten Port.
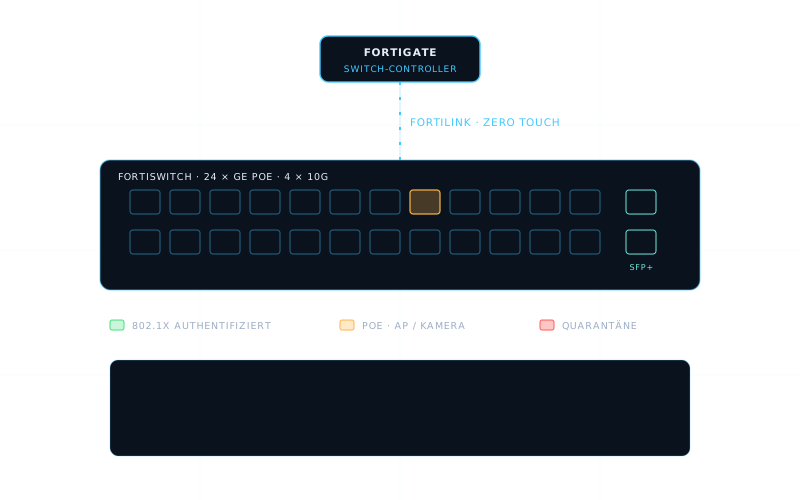
Switches, die von der FortiGate verwaltet werden. Port-Sicherheit, 802.1X, PoE für Access Points und Kameras, NAC ohne Zusatzlizenz. → FortiSwitch
Access Points bis Wi-Fi 7, gesteuert über den WLAN-Controller in der FortiGate. Getrennte WLANs, Erkennung fremder Access Points. → FortiAP
Erkennt jedes Gerät im Netz, auch Drucker, Kameras und Maschinen, und weist es automatisch der richtigen Zone zu. → FortiNAC
Zentrale Verwaltung für viele Standorte: Policy-Pakete, Vorlagen, Firmware, Revisionen und Zero-Touch-Rollout. → FortiManager
| Thema | Typisches LAN heute | Mit Security Fabric |
|---|---|---|
| Netzwerkdosen | Jede Dose führt ins Firmennetz | Unbekannte Geräte landen in Quarantäne |
| Segmentierung | Ein großes Netz, alle sehen alle | Zonen für Büro, Druck, Video, IoT, Produktion, Gäste |
| WLAN | Ein Passwort für alle, seit Jahren gleich | 802.1X für Mitarbeiter, Portal für Gäste, eigenes Netz für Geräte |
| Verwaltung | Switch-Oberflächen einzeln, oft vergessen | Eine Oberfläche in der FortiGate oder im FortiManager |
| Firmware | Switches und APs seit Jahren ungepatcht | Zentral geplant und ausgerollt |
| Überwachung | Nur die Firewall liefert Logs | Switches, APs und NAC melden an FortiAnalyzer und SOC |
Dass nicht nur die Firewall am Internetanschluss schützt, sondern jeder Switch-Port und jeder Access Point Teil der Sicherheitsarchitektur ist. FortiSwitch und FortiAP werden von der FortiGate verwaltet, jedes Gerät landet nach Anmeldung automatisch in seiner Zone, und ein unbekanntes Gerät bekommt keinen Zugriff aufs Netz.
Nein. Die FortiGate enthält Switch- und WLAN-Controller bereits. FortiSwitch und FortiAP werden über FortiLink angebunden und aus derselben Oberfläche verwaltet wie die Firewall. Für viele Standorte kommt FortiManager dazu.
Ja, schrittweise. FortiNAC arbeitet herstellerübergreifend und kann auch Switches anderer Anbieter steuern. Die volle Integration mit einer Oberfläche und automatischer Port-Zuweisung bekommen Sie mit FortiSwitch. Wir tauschen typischerweise beim nächsten Lebenszyklus.
Gerade dort. Eine FortiGate, ein FortiSwitch und zwei FortiAPs decken eine Filiale, eine Praxis oder ein Autohaus vollständig ab, mit getrenntem Gäste-WLAN, eigener Zone für Kameras und Drucker und einer einzigen Oberfläche für alles.
Auf Wunsch wir. Im Managed-Betrieb übernehmen wir Firmware, Konfiguration und Überwachung von Firewall, Switches und Access Points gemeinsam, mit einem Ansprechpartner und Reporting.