Angriffserkennung & SOC
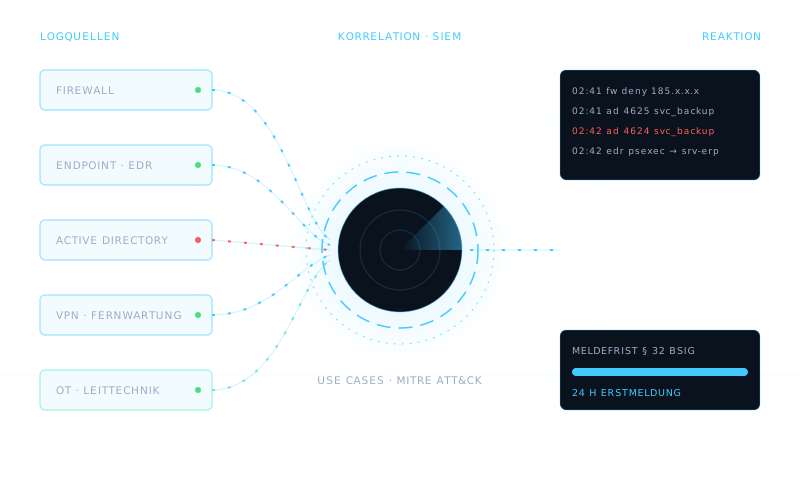
Systeme zur Angriffserkennung nach § 31 BSIG mit 24/7-Überwachung, Use Cases für IT und OT und dokumentierter Reaktion. → SzA im Detail
Stadtwerke, Wasserversorger, Kliniken und Versorger in OWL und NRW brauchen mehr als eine Firewall. Wir setzen die Pflichten aus BSI-Gesetz und KRITIS-Dachgesetz technisch um: Angriffserkennung, OT-Segmentierung, 24/7-SOC und prüffähige Nachweise.
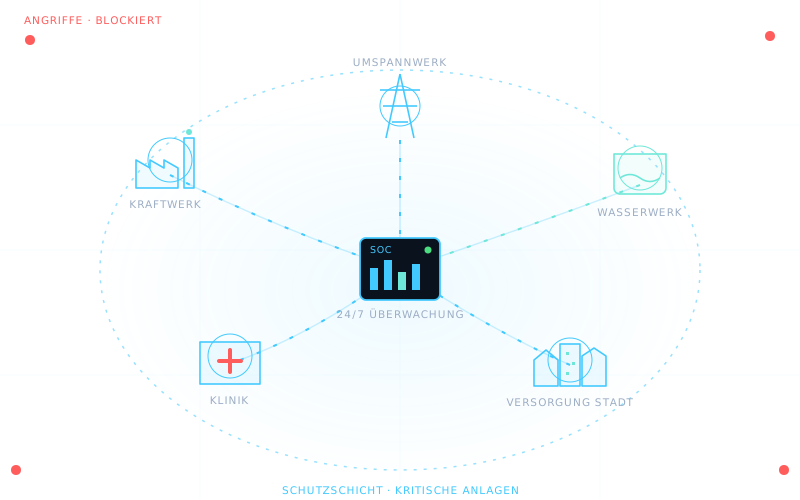
Kritische Infrastrukturen (KRITIS) sind Anlagen, deren Ausfall die Versorgung der Bevölkerung erheblich beeinträchtigen würde, etwa Strom, Wasser, Gesundheit, Ernährung oder Transport. Welche Anlagen das sind, legt die BSI-Kritisverordnung fest. Die Regelschwelle liegt bei 500.000 versorgten Personen. Betreiber kritischer Anlagen gelten seit dem 6. Dezember 2025 immer als besonders wichtige Einrichtungen nach NIS2 und haben zusätzliche Pflichten.
Seit 2026 greifen für Versorger drei Ebenen ineinander: das BSI-Gesetz für die Cybersicherheit, das KRITIS-Dachgesetz für die physische Resilienz und NIS2 als europäischer Rahmen dahinter. Die Pflichten überschneiden sich, die Behörden sind verschieden, die Fristen auch.
Für die Praxis heißt das: Wer die Cyber-Pflichten sauber umsetzt, hat einen großen Teil der Risikoanalyse und Vorfallsbehandlung für das Dachgesetz schon erledigt. Umgekehrt helfen Notstrom, Zutrittskontrolle und Redundanz wenig, wenn die Leittechnik per Fernwartung offen im Internet hängt.
Wir konzentrieren uns auf die Cyber-Seite und die technischen Nachweise. Für die physische Sicherheit arbeiten Sie mit Ihren Fachplanern, wir liefern die Schnittstellen.
| Pflicht | Rechtsgrundlage | Was konkret | Frist / Rhythmus |
|---|---|---|---|
| Registrierung | § 33 BSIG · KRITISDachG | Registrierung beim BSI, zusätzlich über die gemeinsame Plattform von BSI und BBK | Dachgesetz: binnen 3 Monaten nach Einstufung, ab 17.07.2026 |
| Risikomanagement | § 30 BSIG | Zehn Maßnahmenbereiche von Risikoanalyse bis MFA, für IT und OT | laufend, ohne Übergangsfrist |
| Angriffserkennung (SzA) | § 31 Abs. 2 BSIG | Protokollierung, Detektion und Reaktion nach Stand der Technik | Pflicht seit 01.05.2023, fortgeführt |
| Meldung Sicherheitsvorfall | § 32 BSIG | Erstmeldung, Bewertung, Abschlussmeldung an das BSI | 24 h · 72 h · 1 Monat |
| Nachweis | § 39 BSIG | Audit durch eine prüfende Stelle, Bericht an das BSI | alle 3 Jahre |
| Risikoanalyse physisch | KRITISDachG | Gefahren wie Naturereignisse, Sabotage, Stromausfall bewerten | 9 Monate nach Registrierung, dann mind. alle 4 Jahre |
| Resilienzplan | KRITISDachG | Maßnahmen zur physischen Resilienz umsetzen und dokumentieren | 10 Monate nach Registrierung |
| Störungsmeldung physisch | KRITISDachG | Erhebliche Störungen über die BSI-BBK-Plattform melden | 24 h |
| Geschäftsleitung | § 38 BSIG | Maßnahmen billigen, überwachen, regelmäßig schulen, Haftung | laufend |
Rechtsstand 09/2026: BSI-Gesetz (BSIG) in der Fassung des NIS2UmsuCG, in Kraft seit 06.12.2025; KRITIS-Dachgesetz (KRITISDachG), in Kraft seit März 2026; BSI-Kritisverordnung. Keine Rechtsberatung.
Systeme zur Angriffserkennung nach § 31 BSIG mit 24/7-Überwachung, Use Cases für IT und OT und dokumentierter Reaktion. → SzA im Detail
Trennung von Büro-IT und Leittechnik nach IEC 62443, kontrollierte Conduits, sichere Fernwartung für Hersteller und Dienstleister. → OT-Security
FortiGate-Cluster an den Zonengrenzen, OT-Signaturen für Industrieprotokolle, Patch-Management im Wartungsfenster. → Managed Firewall
Interne und externe Netzwerk-Pentests mit priorisiertem Maßnahmenplan. Auf Wunsch mit Bericht eines CREST-zertifizierten Testhauses für das Audit.
Incident-Playbook mit Rollen, Eskalation und Meldevorlagen für BSI und BBK, damit die 24-Stunden-Frist auch am Wochenende hält.
Gap-Analyse gegen die Prüfgrundlagen, Nachweisordner für die prüfende Stelle, Nacharbeit festgestellter Mängel.
Wer eine Anlage betreibt, die nach der BSI-Kritisverordnung als kritisch gilt. Maßgeblich ist meist die Regelschwelle von 500.000 versorgten Personen, umgerechnet in sektorspezifische Kennzahlen, etwa 22 Mio. m³ Trinkwasser pro Jahr oder 30.000 vollstationäre Behandlungsfälle bei Krankenhäusern. Betreiber kritischer Anlagen gelten nach § 28 BSIG immer als besonders wichtige Einrichtungen.
NIS2 erfasst Unternehmen nach Sektor und Größe, also zum Beispiel alle Maschinenbauer ab 50 Beschäftigten. KRITIS erfasst einzelne Anlagen nach ihrer Bedeutung für die Versorgung. Ein KRITIS-Betreiber hat alle NIS2-Pflichten und zusätzlich strengere Pflichten, vor allem Systeme zur Angriffserkennung und einen Nachweis gegenüber dem BSI alle drei Jahre.
Das KRITIS-Dachgesetz regelt die physische Resilienz, also Schutz vor Naturgefahren, Sabotage, Stromausfall oder Terror. Zuständig ist das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (BBK). Die Cybersicherheit bleibt im BSI-Gesetz. Betreiber registrieren sich über eine gemeinsame Plattform von BSI und BBK, die Registrierung ist seit dem 17. Juli 2026 möglich.
Nein. Den Nachweis nach § 39 BSIG erbringt eine prüfende Stelle mit entsprechender Prüfverfahrenskompetenz. Wir bereiten die technischen Maßnahmen vor, setzen sie um und liefern die Nachweise, die im Audit abgefragt werden: Systeme zur Angriffserkennung, Segmentierung, Protokollierung, Pentest-Berichte und Dokumentation. So ist die Prüfung kein Überraschungstermin.
Fast immer über NIS2. Ein Stadtwerk oder Wasserversorger unterhalb der KRITIS-Schwelle ist ab 50 Beschäftigten oder mehr als 10 Mio. € Umsatz und Bilanzsumme eine wichtige Einrichtung, ab 250 Beschäftigten eine besonders wichtige. Die Maßnahmen sind weitgehend dieselben, es fehlen nur Angriffserkennung und Nachweispflicht als ausdrückliche Pflicht.