Planung & Sizing
Wir dimensionieren die FortiGate nach Bandbreite, Standortzahl und Funktionsumfang, nicht nach Mitarbeiterzahl allein. Mit SSL-Inspection braucht eine Firewall deutlich mehr Leistung als auf dem Datenblatt steht.
Wir planen, installieren und betreiben Ihre FortiGate Next-Generation Firewall, mit Updates, Regelpflege, 24/7-Überwachung und einem festen Ansprechpartner. Sie bekommen einen planbaren Monatspreis statt Nachtschichten für Ihre IT.

Eine Managed Firewall ist eine Next-Generation Firewall, deren Betrieb ein Dienstleister vollständig übernimmt: Konfiguration nach Sicherheitskonzept, Firmware-Updates, Pflege der Regeln, IPS- und Webfilter-Tuning, Überwachung rund um die Uhr und Reaktion auf Vorfälle. Das Unternehmen zahlt eine feste Monatspauschale und erhält vertraglich zugesicherte Reaktionszeiten.
Die Hardware ist selten das Problem. Eine FortiGate ist in einer Stunde ausgepackt. Schwierig wird es in den Jahren danach: Fortinet veröffentlicht regelmäßig sicherheitskritische FortiOS-Updates, Regelwerke wachsen mit jeder Ausnahme, VPN-Zugänge von ehemaligen Dienstleistern bleiben offen, und niemand schaut nachts in die Logs. Genau dort setzt der Managed-Betrieb an.
In vielen Unternehmen in OWL betreut das Systemhaus die Firewall nebenbei, zusammen mit Druckern und Microsoft 365. Das funktioniert, bis ein Vorfall am Samstagabend passiert. Eine Managed Firewall ist kein zusätzliches Gerät, sondern ein Betriebsmodell mit klarer Verantwortung.
Wir dimensionieren die FortiGate nach Bandbreite, Standortzahl und Funktionsumfang, nicht nach Mitarbeiterzahl allein. Mit SSL-Inspection braucht eine Firewall deutlich mehr Leistung als auf dem Datenblatt steht.
Segmentierung in Zonen (Büro, Produktion, Gäste, Server, IoT), Least-Privilege-Regeln, Geo-Blocking, IPS-Profile und Application Control, dokumentiert in einem Regelwerk, das auch in drei Jahren noch lesbar ist.
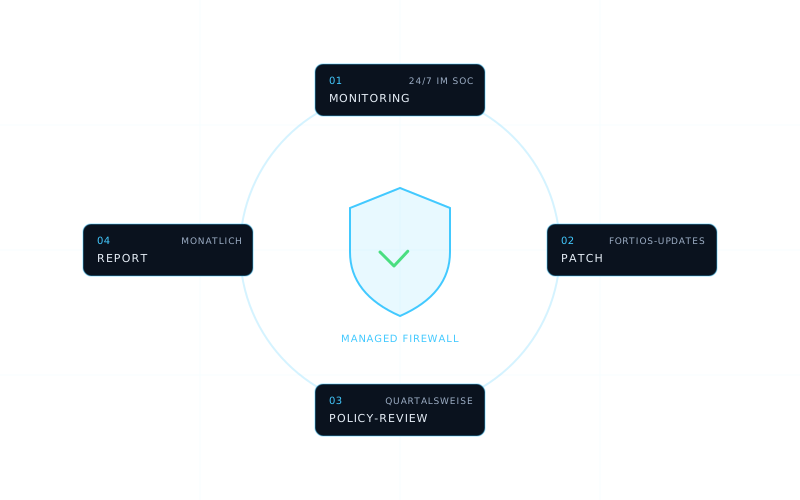
FortiOS-Updates spielen wir nach Prüfung im Wartungsfenster ein. Kritische Sicherheitslücken behandeln wir außerhalb des Rhythmus, sobald Fortinet einen Fix veröffentlicht.
Die Firewall-Logs laufen in unser SOC. Auffälligkeiten wie Brute-Force auf das VPN, Verbindungen zu Command-and-Control-Servern oder ungewöhnliche Datenabflüsse werden bewertet und eskaliert.
Sicherer Fernzugriff für Homeoffice, Außendienst und Wartungsdienstleister, mit Multi-Faktor-Authentifizierung und zeitlich begrenzten Zugängen statt Dauer-VPN für jeden.
Monatlicher Bericht zu blockierten Angriffen, Änderungen und offenen Punkten. Quartalsweise räumen wir das Regelwerk auf: Was niemand mehr nutzt, fliegt raus.
Die Preise richten sich nach Modell, Standorten und Endpunkten. Deshalb nennen wir sie im Angebot, nicht auf der Webseite. Was in welcher Stufe enthalten ist, zeigen wir offen.
| Leistung | Essential | Advanced | Premium |
|---|---|---|---|
| FortiOS-Updates & Sicherheitspatches | ✓ | ✓ | ✓ |
| Konfigurations-Backup & Dokumentation | ✓ | ✓ | ✓ |
| Änderungen am Regelwerk auf Anfrage | ✓ | ✓ | ✓ |
| Quartalsweises Policy-Review | – | ✓ | ✓ |
| 24/7-Monitoring im SOC | – | ✓ | ✓ |
| Automatische Isolation bei Angriff (SOAR) | – | – | ✓ |
| Quartalsweiser Netzwerk-Pentest | – | – | ✓ |
| P1-Reaktionszeit | nach SLA | nach SLA | < 15 Min. |
| Quartals-Review mit der Geschäftsführung | – | – | ✓ |
Hardware und FortiGuard-Lizenzen können Sie kaufen (CapEx) oder im Mietmodell monatlich beziehen (OpEx). Kaufen, mieten oder managen, die Modelle im Vergleich.
Wir lesen Ihre bestehende Konfiguration aus, erfassen Standorte, Internetleitungen, VPN-Zugänge und Dienstleister. Ergebnis: eine Liste der Risiken, die sofort auffallen.
Zonenmodell, Regelwerk, Modellwahl und Lizenzpaket. Sie sehen vorab, was sich ändert und was es kostet.
Vorkonfiguration vorab, Umschaltung im Wartungsfenster, Tests mit Ihren Fachabteilungen. Die Rückfallebene bleibt bis zur Abnahme bestehen.
Ab dem Livegang überwachen, patchen und pflegen wir. Sie erhalten Lesezugriff, monatliche Reports und einen festen Ansprechpartner.
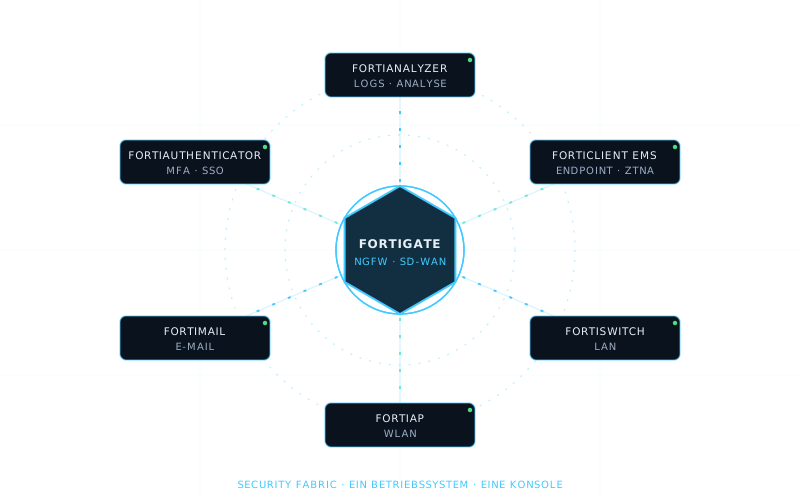
Wir setzen im Managed-Betrieb auf Fortinet FortiGate. Der Grund ist praktisch: Firewall, IPS, SD-WAN, VPN, ZTNA, Switch- und WLAN-Controller laufen auf einer Plattform mit einem Betriebssystem. Die Security-Prozessoren (ASICs) prüfen den Datenverkehr in Hardware, deshalb bricht die Leistung bei aktivierten Schutzfunktionen weniger stark ein als bei rein softwarebasierten Firewalls.
Als Fortinet Engage Partner mit den Spezialisierungen Secure Networking (Firewall), SD-WAN und SASE arbeiten wir direkt mit dem Hersteller-Support und den Fortinet-Partnerressourcen.
Eine Managed Firewall ist eine Next-Generation Firewall, deren kompletten Betrieb ein spezialisierter Dienstleister übernimmt: Konfiguration, Firmware-Updates, Regelpflege, Überwachung und Reaktion auf Vorfälle. Sie zahlen eine monatliche Pauschale statt eigener Personalzeit und haben einen vertraglich festgelegten Service-Level.
Der Preis hängt von Modellgröße, Lizenzpaket, Anzahl der Standorte und dem gewünschten Service-Level ab. Am Markt reichen reine Management-Pauschalen von unter 100 € bis zu mehreren hundert Euro im Monat pro Firewall, Komplettpakete mit Hardware, Lizenzen und 24/7-Überwachung liegen darüber. Eine transparente Beispielrechnung finden Sie in unserem Artikel Was kostet eine Managed Firewall?. Ihr konkretes Angebot erstellen wir nach dem Erstgespräch.
Ja, wenn es eine aktuelle FortiGate mit gültigem Support ist. Wir übernehmen sie nach einem Konfigurations-Audit in den Betrieb. Andere Hersteller (zum Beispiel Sophos, WatchGuard, Securepoint oder Lancom) migrieren wir auf FortiGate, die Regelwerke übertragen wir strukturiert und bereinigt.
Standardmäßig NetCorp, damit Änderungen nachvollziehbar und dokumentiert bleiben. Sie erhalten einen Lesezugang und sehen alles, was wir sehen. Auf Wunsch vereinbaren wir auch geteilte Schreibrechte, dann regeln wir im Vertrag, wer wofür verantwortlich ist.
Sie deckt mehrere Pflichten direkt ab: dokumentiertes Patch-Management, Protokollierung und Auswertung von Sicherheitsereignissen, Zugriffskontrolle mit MFA für VPN-Zugänge und eine definierte Vorfallsreaktion. Das ersetzt kein vollständiges Risikomanagement nach § 30 BSIG, liefert aber genau die technischen Nachweise, die Aufsicht und Versicherer abfragen.
Für einen Standort mit bis zu 100 Mitarbeitenden planen wir typischerweise zwei bis vier Wochen von der Ist-Aufnahme bis zum Livebetrieb. Die eigentliche Umschaltung erfolgt in einem abgestimmten Wartungsfenster, meist abends oder am Wochenende.
Ja. Der Betrieb läuft remote aus unserem SOC, deshalb betreuen wir Kunden in ganz NRW, Niedersachsen und darüber hinaus. Für Installation und Hardwaretausch sind wir in Ostwestfalen-Lippe am schnellsten vor Ort.