Ausnutzbarkeit statt CVSS
Befunde werden danach priorisiert, was ein Angreifer in Ihrer Umgebung tatsächlich damit erreicht, nicht nach abstrakten Punktwerten.
Ein Schwachstellenscan zeigt, was theoretisch offen ist. Ein Pentest zeigt, wie weit ein Angreifer tatsächlich kommt. Wir testen Ihr Netz intern und extern, dokumentieren den Angriffspfad und priorisieren die Befunde nach echter Ausnutzbarkeit.
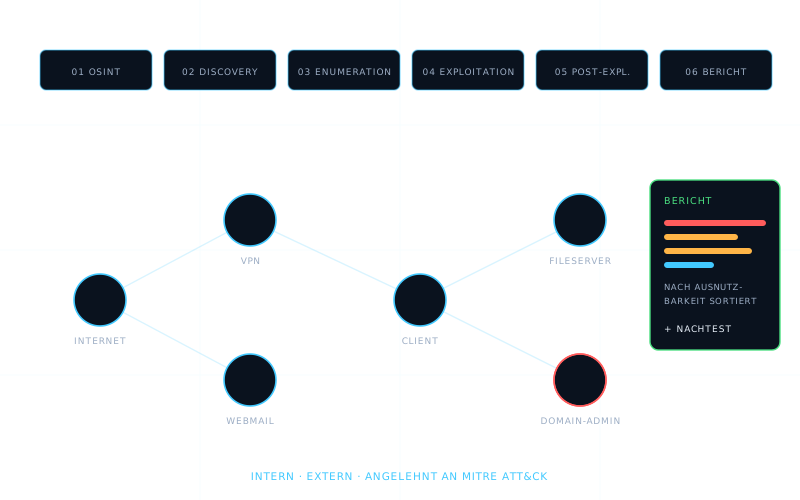
| Phase | Was passiert |
|---|---|
| 01 · OSINT | Öffentlich verfügbare Informationen über Ihr Unternehmen, Domains und Mitarbeitende |
| 02 · Host Discovery | Welche Systeme sind erreichbar, intern und von außen? |
| 03 · Enumeration | Dienste, Versionen, Freigaben, Benutzer und Konfigurationen |
| 04 · Exploitation | Ausnutzen von Schwachstellen, Passwort-Angriffe, Man-in-the-Middle, Relay-Angriffe |
| 05 · Post-Exploitation | Rechteausweitung und laterale Bewegung, wie weit kommt ein Angreifer wirklich? |
| 06 · Bericht & Nachtest | Management-Zusammenfassung, technischer Teil, priorisierter Maßnahmenplan, Nachtest nach Behebung |
Automatisierter Netzwerk-Pentest. Laufzeit typischerweise 2–3 Arbeitstage, Bericht in 48–72 Stunden.
Befunde werden danach priorisiert, was ein Angreifer in Ihrer Umgebung tatsächlich damit erreicht, nicht nach abstrakten Punktwerten.
Automatisiert heißt: monatlich oder quartalsweise testbar, statt einmal im Jahr mit Wochen Vorlauf.
Auf Wunsch Bericht auf dem Papier eines CREST-zertifizierten Testhauses, wenn Versicherer oder Audit einen Dritten verlangen.
Netzwerk-Pentest intern und extern. Web-Apps, Cloud und M365 sind eigene Prüfungen, und das sagen wir vorher.
In betreuten Systemen beheben wir selbst, sonst liefern wir die Handlungsanweisung und koordinieren.
Nach der Behebung prüft ein Remediation-Scan, ob die Lücke wirklich geschlossen ist.
Ein automatisierter Netzwerk-Pentest, intern und extern. Er simuliert, was ein Angreifer mit Zugang zu Ihrem Netz tun würde: Systeme finden, Schwachstellen und schwache Passwörter ausnutzen, Rechte ausweiten und sich seitwärts bewegen, angelehnt an MITRE ATT&CK.
Webanwendungen, Cloud-Konfigurationen und Microsoft-365-Umgebungen sind nicht Teil des Netzwerk-Pentests. Dafür gibt es eigene Prüfungen mit separatem Umfang, die wir auf Wunsch zusätzlich einplanen. Wir grenzen das vorher klar ab.
Der Test selbst läuft typischerweise zwei bis drei Arbeitstage. Der Bericht liegt 48 bis 72 Stunden danach vor. Nach der Behebung prüft ein Nachtest, ob die Lücken wirklich geschlossen sind.
Wenn Ihre Cyberversicherung oder ein Audit einen unabhängigen Dritten verlangt, erhalten Sie den Bericht auf Wunsch auf dem Papier eines CREST-zertifizierten Testhauses. Sie brauchen dafür keinen weiteren Dienstleister.
Mindestens jährlich, nach größeren Änderungen am Netz zusätzlich. Weil der Test automatisiert ist, sind monatliche oder quartalsweise Tests wirtschaftlich möglich. Im Premium-Paket unserer Managed Security ist der quartalsweise Pentest enthalten.
In Systemen, die wir vertraglich betreuen, setzen wir die Maßnahmen selbst um. Für alle anderen Systeme liefern wir eine konkrete Handlungsanweisung mit Reihenfolge und Priorität, die Umsetzung erfolgt bei Ihnen oder Ihrem Dienstleister, die Koordination übernehmen wir.