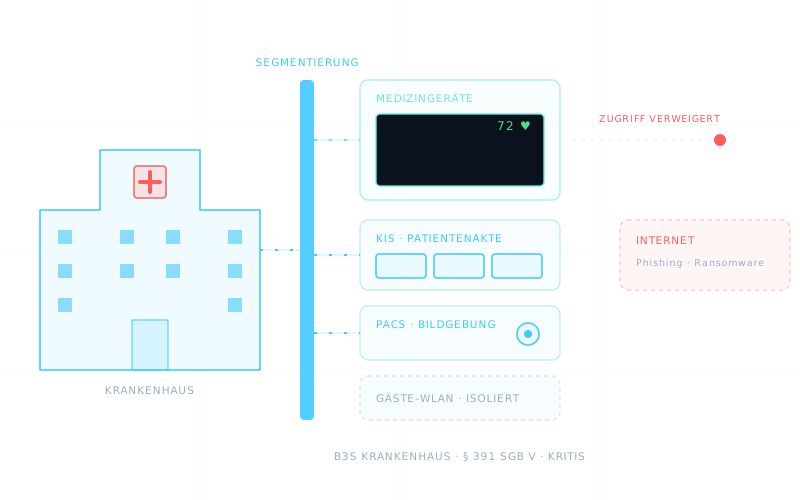
Segmentierung
Eigene Netze für Medizingeräte, KIS, PACS, Haustechnik und Gäste. Ein infizierter Verwaltungsrechner erreicht kein Beatmungsgerät.
Ein Ransomware-Angriff auf eine Klinik ist kein IT-Problem, er gefährdet Patienten. Wir segmentieren Medizingeräte, KIS und PACS, sichern die Fernwartung der Hersteller und überwachen das Netz rund um die Uhr, nach KRITIS, § 391 SGB V und NIS2.
| Einrichtung | Pflichten | Maßstab |
|---|---|---|
| Krankenhaus ab 30.000 vollstationären Fällen/Jahr | KRITIS: alle NIS2-Pflichten, Angriffserkennung (§ 31 BSIG), Nachweis alle 3 Jahre (§ 39 BSIG), KRITIS-Dachgesetz | B3S Krankenhaus, OH SzA |
| Krankenhaus unterhalb der Schwelle | § 391 SGB V plus NIS2 als wichtige oder besonders wichtige Einrichtung (ab 50 bzw. 250 Beschäftigten) | B3S Krankenhaus |
| Arztpraxis, MVZ | IT-Sicherheitsrichtlinie nach § 390 SGB V, je nach Größe NIS2 | KBV-Richtlinie |
Schwellenwert nach BSI-Kritisverordnung, Pflichten nach BSIG und SGB V, Stand 09/2026. Keine Rechtsberatung.
Eigene Netze für Medizingeräte, KIS, PACS, Haustechnik und Gäste. Ein infizierter Verwaltungsrechner erreicht kein Beatmungsgerät.
Zentraler, protokollierter Zugang mit MFA und Freigabe statt dutzender offener VPN-Tunnel der Gerätehersteller.
Überwachung von Firewall, Endpoints, Verzeichnisdienst und Medizintechnik-Netz im SOC, mit Reaktion auch nachts.
Ransomware-Schutz für Verwaltung, Stationsrechner und Server mit automatischer Isolation. → Endpoint Security
Getestete Offline-Backups und ein Playbook für den Betrieb bei ausgefallener IT, abgestimmt mit dem Krankenhaus-Alarm- und Einsatzplan.
Phishing ist der häufigste Einstieg. Mehrstufiger Schutz mit Sandbox und Link-Prüfung, plus Awareness-Training für Personal im Schichtdienst.
Nach der BSI-Kritisverordnung ab 30.000 vollstationären Behandlungsfällen pro Jahr. Diese Häuser sind Betreiber kritischer Anlagen und damit besonders wichtige Einrichtungen mit Angriffserkennungs- und Nachweispflicht.
Zwei Dinge: § 391 SGB V verpflichtet alle Krankenhäuser zu angemessenen organisatorischen und technischen Vorkehrungen nach dem Stand der Technik, der Branchenstandard B3S Krankenhaus gilt dafür als Maßstab. Zusätzlich fallen die meisten Häuser über ihre Größe unter NIS2 als wichtige oder besonders wichtige Einrichtung.
Durch Segmentierung. Medizingeräte kommen in eigene Netzsegmente, dürfen nur mit den Systemen sprechen, die sie brauchen, etwa PACS oder das Patientendatenmanagement, und werden passiv überwacht. So bleibt die Zulassung des Herstellers unangetastet.
Das Krankenhauszukunftsgesetz sah vor, dass ein Teil der geförderten Mittel in IT-Sicherheit fließt. Ob und wie laufende Förderungen noch nutzbar sind, hängt vom Stand Ihres Förderantrags ab. Wir liefern die technische Beschreibung der Maßnahmen für Ihre Antragsunterlagen.
Ja. Für Praxen gilt die IT-Sicherheitsrichtlinie nach § 390 SGB V. Firewall, Endpoint-Schutz und sichere Fernzugänge setzen wir auch in kleineren Einrichtungen um, mit derselben Überwachung aus unserem SOC.