01 · Protokollierung
Firewall, VPN, Active Directory, Server, Endpoints und die OT-Zonengrenzen liefern ihre Ereignisse zentral. Wir legen fest, welche Quellen für Ihre Anlagen relevant sind, und dokumentieren die Abdeckung.
Betreiber kritischer Anlagen müssen Angriffe erkennen und darauf reagieren. Wir bauen die Angriffserkennung nach der BSI-Orientierungshilfe auf, binden IT und OT ein und betreiben sie 24/7 aus unserem SOC in Deutschland.
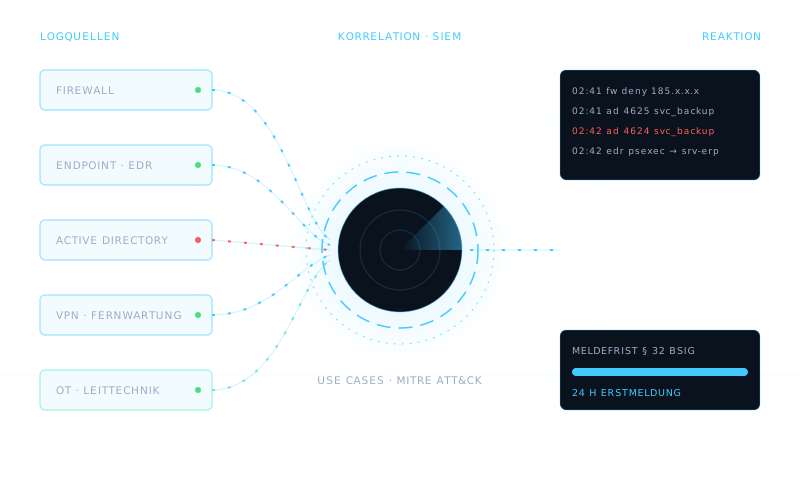
Ein System zur Angriffserkennung (SzA) ist laut BSI ein durch technische Werkzeuge und organisatorische Einbindung unterstützter Prozess zur Erkennung von Angriffen. Er besteht aus drei Bausteinen: Protokollierung der relevanten Systeme, Detektion von Angriffsmustern und Reaktion auf erkannte Vorfälle. Die Pflicht steht in § 31 Abs. 2 BSIG.
Firewall, VPN, Active Directory, Server, Endpoints und die OT-Zonengrenzen liefern ihre Ereignisse zentral. Wir legen fest, welche Quellen für Ihre Anlagen relevant sind, und dokumentieren die Abdeckung.
Korrelationsregeln angelehnt an MITRE ATT&CK für IT und ICS, dazu Anomalie-Erkennung im OT-Netz. Die Regeln pflegen wir laufend, Fehlalarme werden aussortiert statt ignoriert.
Analysten bewerten Alarme rund um die Uhr, isolieren betroffene Systeme im vereinbarten Mandat und informieren Sie. Der Meldeprozess an das BSI binnen 24 Stunden ist Teil des Playbooks.
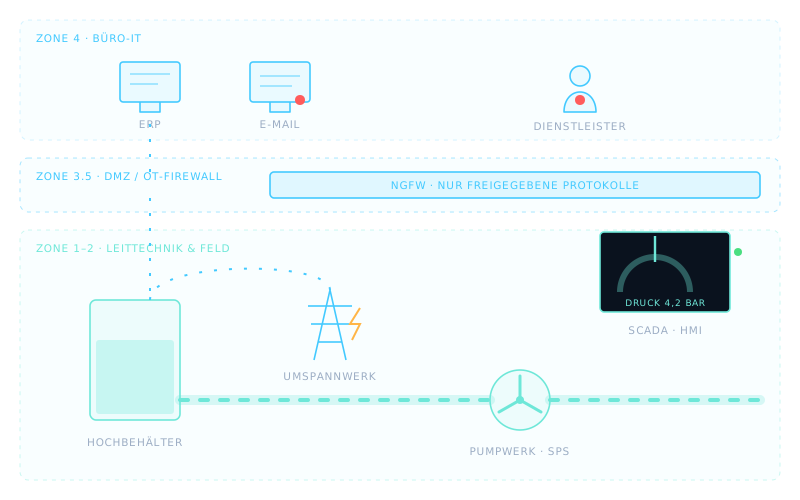
Die meisten SzA-Projekte scheitern nicht an der Technik, sondern an der OT. Leittechnik darf nicht gestört werden, viele Komponenten erzeugen keine Logs, und Hersteller verbieten Agenten auf ihren Systemen.
Deshalb arbeiten wir in der OT passiv: Der Netzwerkverkehr wird über Spiegelports oder TAPs mitgelesen, die FortiGate an der Zonengrenze versteht Industrieprotokolle wie Modbus, IEC 104 oder S7 und meldet ungewöhnliche Befehle. In der IT nutzen wir die Logs von Firewall, Endpoint-Schutz und Verzeichnisdienst.
Alles läuft in ein SIEM in unserem Rechenzentrum in Deutschland. Dort bewertet das SOC rund um die Uhr, was ein echter Angriff ist und was ein Wartungstechniker mit falschem Laptop.
| Stufe (OH SzA) | Bedeutung | Was wir liefern |
|---|---|---|
| 0–2 | MUSS-Anforderungen fehlen oder sind unvollständig | Gap-Analyse, priorisierter Maßnahmenplan |
| 3 | Alle MUSS-Anforderungen in Umsetzung, im ersten Nachweiszyklus akzeptiert | Protokollierung und Detektion produktiv, Reaktionsprozess dokumentiert |
| 4 | Alle MUSS- und SOLLTE-Anforderungen erfüllt, langfristige Erwartung des BSI | 24/7-SOC, OT-Einbindung, regelmäßige Wirksamkeitsprüfung |
| 5 | Darüber hinaus weitere Anforderungen umgesetzt | Threat Hunting, automatisierte Reaktion (SOAR), Purple Teaming |
Nach der BSI-Orientierungshilfe zum Einsatz von Systemen zur Angriffserkennung (OH SzA). Die Bewertung im Audit nimmt die prüfende Stelle vor, nicht NetCorp.
Für Betreiber kritischer Anlagen seit dem 1. Mai 2023, damals nach § 8a Abs. 1a BSIG alter Fassung. Mit dem NIS2-Umsetzungsgesetz ist die Pflicht in § 31 Abs. 2 BSIG übergegangen und gilt unverändert weiter.
Das BSI bewertet Angriffserkennung mit einem Umsetzungsgradmodell aus der Orientierungshilfe SzA. Im ersten Nachweiszyklus wurde Stufe 3 akzeptiert, also: alle MUSS-Anforderungen sind in Umsetzung. Langfristig erwartet das BSI Stufe 4, bei der alle MUSS- und SOLLTE-Anforderungen erfüllt sind.
Nein. Ein SIEM ist ein Werkzeug. Die Orientierungshilfe verlangt einen Prozess aus Protokollierung, Detektion und Reaktion, inklusive Personal, das Meldungen bewertet und handelt. Ein SIEM ohne 24/7-Auswertung erfüllt die Anforderung an Detektion und Reaktion nicht.
Passiv. Wir werten den Netzwerkverkehr der Leittechnik über Spiegelports oder Netzwerk-TAPs aus und greifen nicht aktiv in Steuerungen ein. Die FortiGate an der Zonengrenze erkennt Industrieprotokolle und meldet ungewöhnliche Befehle, etwa Schreibzugriffe auf eine SPS außerhalb der Wartungszeit.
Ausschließlich in Deutschland, in unserem ISO-27001-zertifizierten Rechenzentrum. Standard sind 90 Tage sofort durchsuchbar plus ein Jahr Archiv, längere Aufbewahrung für Audit und Forensik vereinbaren wir individuell.